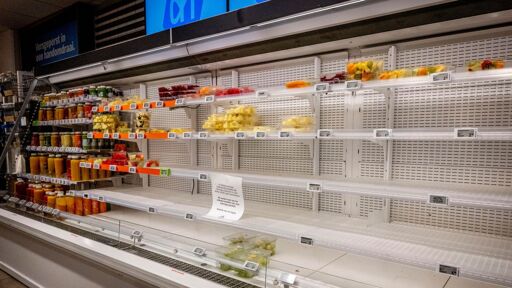
Supermarktketten in Europa erleben wieder Angriffe. Hacker legen Kühlschränke lahm, die mit dem Internet verbunden sind – auch in Bayern. Anstatt zu kühlen, heizen die Geräte und die Lebensmittel verderben. Aber warum hängen solche Kühlungen am Netz?
Boah, so viel Mist wieder. Erstens: warum muss man die Anlage steuern können? Da steht ja sogar im Artikel “wenn die Überwachung Alarm gibt, fährt ein Techniker hin”. Das erklärt vielleicht, warum die Dinger überhaupt am Netz hängen, aber doch nicht, warum man sie auf 50 Grad schalten kann.
Und dieses “ja, da gibt es keine Sicherheitsupdates mehr”:
- Dann kauft doch vielleicht von Herstellern, die Sicherheitsupdates anbieten? Nicht gepatchte Geräte sind auch ein Sicherheitsrisiko, selbst wenn ihr nicht direkt betroffen seid…dann werden die sonst halt Teil von einem Botnetz, das dann eines Tages noch größere Angriffe gegen noch wichtigere Infrastruktur fährt.
- Wenn euch das nervt, dass Kühltruhen dann logischerweise nur noch als Kühltruhe-as-a-service verfügbar sind, dann kauft halt wieder unsmarte Kühltruhen. Aber tolle digitale Spielzeuge ungewartet verrotten lassen, weil “kühlt ja noch” gilt nicht. Die sind dann ohne Updates halt kaputt, auch wenn sie noch kühlen.
- War das hier bei den ganzen Angriffen nach Hörensagen gar nicht der Auslöser. Da gab es keine findigen Hacker, die mit crazy 0-Days eure Kühlgeräte gekapert haben. Die haben einfach ganz chillig das scheiß Standardpasswort genutzt. Da wären auch eure tollen Updates egal gewesen, die der Hersteller die nächsten 50 Jahre kostenfrei für euch liefern soll.
Weil du Prinzipiel bei allen Maschinen extrem viele Parameter hast die du einstellen kannst.
Das wenigste ist dann direkt als Option für den Benutzer oder Admin vorgesehen aber halt trotzdem irgendwie in der Software vorhanden.
Mag nur als Variable für die Motorsrehzahl sein oder was auch immer.
Wenn der Hacker dann Zugriff auf das Gerät bekommt kann er so was halt auch anpassen.
warum man sie auf 50 Grad schalten kann
Dieses. (╯°□°)╯︵ ┻━┻
Zum abtauen…
… Oh. Das ergibt Sinn. Wo pack ich jetzt meine Indignation hin? Menno.
Konnte ja keiner kommen sehen - und immerhin hängen ja nicht Anlagen der kritischen Infrastruktur wie zB Wechseltrichter im Internet… oh…
Aber es ist ja so nett alles via App steuern zu können - #gesichthand
Aber es ist ja so nett alles via App steuern zu können
Es ist aber auch nicht zielführend, das als Argument voranzustellen, wenn das Hauptproblem die absolute Dummheit von ungesicherten, nicht mehr regelmäßig gepatchten und mit Standardpasswörtern versehenen Geräten ist.
Klar, kann man sich fragen, was überhaupt wirklich Fernzugriff braucht. Aber das kommt halt erst viel, viel später, in der detaillierten Sicherheits- und Bedrohungsanalyse, nachdem man das absolute Minimum abgehakt. Aber das schaffen die ja scheinbar schon nicht.
Das ist in etwa so, als wenn wir die Diskussion über das nicht allzu hochwertige Türschluss starten, während die Tür tatsächlich nicht nur eh offen, sondern auch noch ausgehängt neben dem Türrahmen steht. Der Wunsch Geräte aus der Ferne überwachen zu wollen, ist hier nicht das primäre Problem.
Ja Fernzugriff brauch man. Allein schon das man nicht zu allen 20 angeschlossen Maschinen laufen muss um einzustecken ist enorm hilfreich.
Hab das Jahrzehntelang gemacht.
Fernwartung ist mehr als nur von ganz Aussen auf etwas zuzugreifen.
Aber man kann das halt auch vernünftig absichern sodass man eben nicht immer Zugriff von außen hat.
Reicht oft schon nen Stecker zum Router hin zu ziehen
IT Sicherheit ist aber trotzdem oft ein ein Trauerspiel. Z.b. Kann man so gut wie jedes Automobil Werk mit Spielzeug aus Temu still legen.
Und viel Spass beim suchen, da herrscht eh schon komplettes Geräte Chaos.
Einen Haufen Kühlgeräte dokumentationssicher zentral zu steuern, macht schon sehr viel Sinn.
Aber wurden sie ja hier laut Artikel nicht. Die werden nur zentral überwacht und wenn was schief geht (Zitat:)“fährt ein Techniker hin”. Dass sie dann a) überhaupt auch steuerbar im Netz hängen, b) längst ohne weitere Updates und Patches zu erhalten, und diese c) auch nicht mal nötig waren, weil jeder Idiot einfach das ungeänderte Standardpasswort benutzen konnte, ist dann aber einfach nur völliger Irrsinn.
Das ist ja die Absicherung und Doku… man weist nach das man die Wartung und Temperatur Überwachung gemacht hat
Zentral != im Internet. Wenn die dinger in nem air gapped intranet vernetzt gewesen wären, wäre das nicht passiert.
Zu überwachen lasse ich mir noch einreden aber zu steuern?
Vor den Attacken in Frankreich konnte man das von mir aus noch mit viel Naivität erklären. Dass man die Dinger danach aber immer noch am Netz gelassen hat, ist an bornierter Fahrlässigkeit schwer zu überbieten.
Jein…der Hersteller hätte schon reagieren müssen aber die Betrieber sind da einfach nicht gut genug informiert. Gerade kleine Läden oder Ketten habe so Personal einfach nicht.
Ist auch illusorisch abzunehnen die haben entsprechend qualifiziertes Personal
UPnP. Die größte no-Click Sicherheitslücke jemals erfunden.