
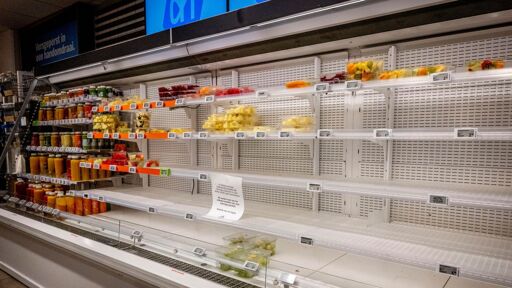
Supermarktketten in Europa erleben wieder Angriffe. Hacker legen Kühlschränke lahm, die mit dem Internet verbunden sind – auch in Bayern. Anstatt zu kühlen, heizen die Geräte und die Lebensmittel verderben. Aber warum hängen solche Kühlungen am Netz?
Boah, so viel Mist wieder. Erstens: warum muss man die Anlage steuern können? Da steht ja sogar im Artikel “wenn die Überwachung Alarm gibt, fährt ein Techniker hin”. Das erklärt vielleicht, warum die Dinger überhaupt am Netz hängen, aber doch nicht, warum man sie auf 50 Grad schalten kann.
Und dieses “ja, da gibt es keine Sicherheitsupdates mehr”:
Weil du Prinzipiel bei allen Maschinen extrem viele Parameter hast die du einstellen kannst.
Das wenigste ist dann direkt als Option für den Benutzer oder Admin vorgesehen aber halt trotzdem irgendwie in der Software vorhanden.
Mag nur als Variable für die Motorsrehzahl sein oder was auch immer.
Wenn der Hacker dann Zugriff auf das Gerät bekommt kann er so was halt auch anpassen.
Was wir bislang darüber wissen hat da aber kein Hackerman heftig gehackt und crazy Assembler Schadsoftware eingeschleust. Die haben sich einfach mit dem Standardpasswort und Benutzer eingeloggt.
Ja…aber trotzdem hats du extrem viele Parameter in solchen Geräten die eben extrem technisch sind.
Diese Komplexität zu verstecken ist oft so viel Arbeit dass man das nicht mach, soll ja eh kein normaler Benutzer dran.
Das Problem ist…man muss halt an diese Parameter ran. Entweder während der Inbetriebnahme oder sonst wann.
Also muss er da sein, weglassen geht nicht.
Wie hier zum Beispiel… die Abtauheizun in den Dauerbetrieb zu schicken macht für normalen Betrieb keinen Sinn. Hat man aber irgendwie hin bekommen.
Klar…wenn das dann mit dem Arsch nach oben offen im Internet liegt… muss man sich nicht wundern wenn der Bobbes weh tut…
Dieses. (╯°□°)╯︵ ┻━┻
Zum abtauen…
… Oh. Das ergibt Sinn. Wo pack ich jetzt meine Indignation hin? Menno.